محدود کردن اتصال RDP در ESET Server Security و آموزش IP sets و Trusted zone
قابلیت Limit incoming RDP connections مشخص میکند چه آدرسهای IP اجازه داشته باشند از طریق Remote Desktop به سرور ویندوزی متصل شوند. در این راهنما تنظیمات آن را بهصورت گامبهگام بررسی میکنیم و توضیح میدهیم مجموعههای IP چه نقشی در تأمین امنیت سرور دارند.
۱. قابلیت Limit incoming RDP connections چیست؟
پروتکل Remote Desktop Protocol (RDP) امکان مدیریت گرافیکی سرور ویندوزی را از راه دور فراهم میکند. اگر درگاه RDP برای همه اینترنت در دسترس باشد، افراد ناشناس میتوانند مرتب اتصال برقرار کنند و برای ورود تلاش کنند. ESET Server Security با قابلیت Brute-force attack protection تلاشهای حدسزدن رمز عبور را شناسایی و مسدود میکند؛ اما محدودسازی RDP کار متفاوتی انجام میدهد: مبدأ اتصال را به شبکههای مجاز محدود میکند.
برای نمونه، اگر فقط دفتر شرکت و یک شبکه VPN باید به سرور وصل شوند، میتوان آدرس IP ثابت دفتر و محدوده IP کاربران VPN را در فهرست مجاز قرار داد تا درخواستهای سایر مبدأها محدود شوند.
۲. IP sets و Trusted zone چه هستند؟
بخش IP sets در ESET برای ساخت مجموعههایی از آدرسهای شبکه استفاده میشود. هر مجموعه میتواند در چند قانون امنیتی به کار رود؛ بنابراین با تغییر اعضای آن، نگهداری قوانین آسانتر میشود.
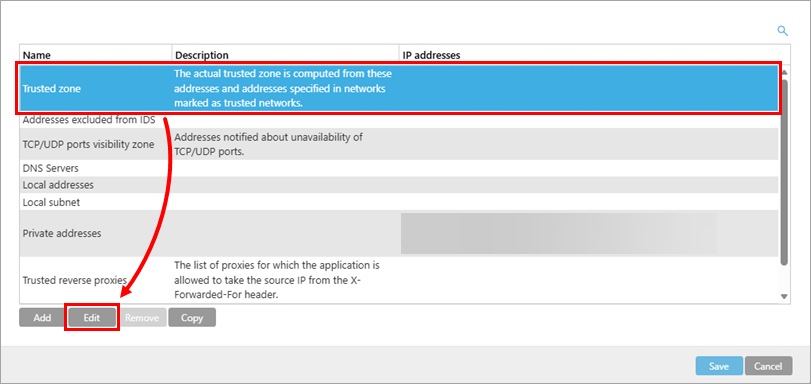
Trusted zone یکی از مجموعههای ازپیشتعریفشده است. در سناریوی محدودسازی RDP، شبکهها و IPهایی که میخواهید اجازه اتصال داشته باشند را به آن اضافه میکنید. این مجموعه در تنظیمات دیگر فایروال نیز میتواند نقش داشته باشد؛ پس نباید بدون بررسی، شبکههای وسیع یا ناشناخته را به آن افزود.
| نوع آدرس | نمونه | کاربرد |
|---|---|---|
| یک IP مشخص | 203.0.113.25 |
مجازکردن یک IP ثابت عمومی، صرفاً بهعنوان مثال آموزشی |
| محدوده IP | 192.168.10.10-192.168.10.30 |
تعریف چند آدرس در یک بازه |
| زیرشبکه IPv4 | 192.168.20.0/24 |
مجازکردن آدرسهای یک شبکه مشخص |
| زیرشبکه IPv6 | 2001:db8:1234::/64 |
تعریف یک شبکه IPv6 (نمونه مستندسازی) |
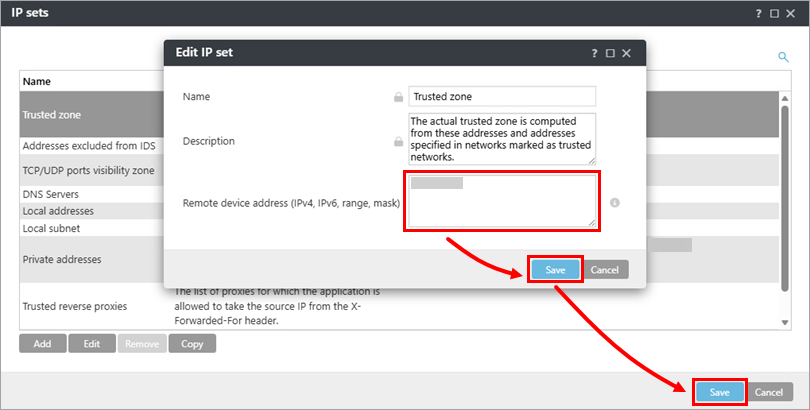
برای هر مجموعه، فیلدهای Name، Description و Remote computer address (IPv4, IPv6, range, mask) در دسترساند. مجموعههای پیشفرض قابل حذف نیستند؛ ولی میتوانید محتویات مجموعه مجاز را مطابق نیاز شبکه مدیریت کنید.
۳. آموزش تنظیم Limit incoming RDP connections
- در محیط ESET Server Security کلید
F5را بزنید تا Advanced setup باز شود. - در بخش Protections / Network access protection / IP sets روی Edit کلیک کنید.
- مجموعه Trusted zone را انتخاب و ویرایش کنید. IPهای مجاز دفتر، شبکه مدیریتی و VPN را وارد کرده و تغییرات را ذخیره کنید.
- سپس به مسیر Network access protection / Network attack protection / Brute-force attack protection بروید.
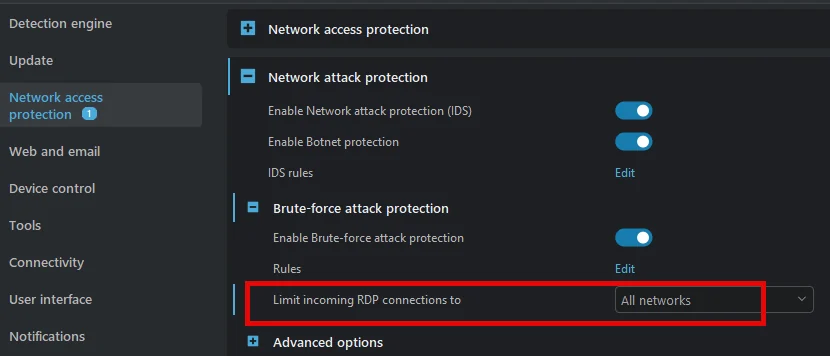
- گزینه Enable Brute-force attack protection را فعال نگه دارید و در تنظیم Limit incoming RDP connections to حالت Trusted zone را انتخاب کنید.
- تنظیمات را ذخیره کنید و از یک سیستم مجاز، اتصال RDP به سرور را آزمایش کنید. سپس دسترسی از یک مبدأ غیرمجاز را نیز بررسی کنید.
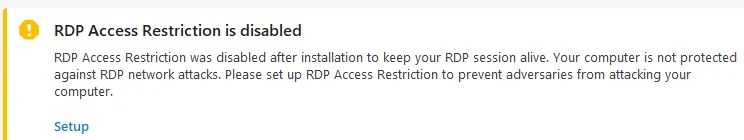
در راهنمای ESET آمده است که پس از نصب محلی، این محدودیت معمولاً بهطور پیشفرض روی Trusted zone قرار میگیرد؛ اما در نصب از راه دور بر بستر RDP، مقدار پیشفرض ممکن است All networks باشد تا اتصال جاری بلافاصله قطع نشود. پس از تعریف درست Trusted zone لازم است حالت محدودتر را اعمال کنید.
۴. چرا ممکن است گزینه Limit incoming RDP connections نمایش داده نشود؟
در ESET Server Security 13 اگر از مؤلفه Firewall استفاده میکنید، گزینه مستقل Limit incoming RDP connections to در دسترس نیست. در این حالت باید دسترسی RDP را با Firewall rules کنترل کنید، نه اینکه با جستوجوی گزینه مخفی یا تغییر تنظیمات نامرتبط وقت بگذارید.
در یک قانون ورودی فایروال، تنها آدرسهای مبدأ مجاز را مشخص کنید و پروتکل و درگاه RDP را مطابق تنظیمات واقعی ویندوز قرار دهید. RDP معمولاً از TCP 3389 استفاده میکند، اما ممکن است روی سرور شما پورت دیگری تنظیم شده باشد. وجود قانون Allow بهتنهایی اثبات نمیکند سایر مبادی مسدود شدهاند؛ اولویت قوانین و سیاست پیشفرض نیز باید بررسی شود.
توجه داشته باشید که فعال یا غیرفعال بودن Brute-force attack protection جایگزین محدودسازی دسترسی با Firewall نیست؛ بهتر است هر دو لایه متناسب با محیط استفاده شوند.
۵. آزمایش نتیجه و توصیههای امنیتی
- پیش از خروج از نشست مدیریتی فعلی، اتصال مجدد را از یک IP مجاز امتحان کنید.
- تأیید کنید که یک IP خارج از Trusted zone امکان برقراری اتصال RDP ندارد.
- در سرورهای دارای NAT یا Reverse Proxy، آدرس مبدأیی را در نظر بگیرید که واقعاً به سرور میرسد؛ همیشه IP رایانه کاربر همان IP قابل مشاهده توسط سرور نیست.
- بهتر است RDP مستقیماً روی اینترنت عمومی باز نباشد و مدیران ابتدا از VPN استفاده کنند. احراز هویت چندعاملی و سیاست محدودکردن تلاشهای ورود نیز توصیه میشود.
- اگر دسترسی قطع شد، از کنسول محلی یا کنسول مجازی سرویسدهنده برای اصلاح IP sets یا قوانین فایروال استفاده کنید.
📸 اسلایدهای آموزشی