 ابزار های eset
آموزش کامل ESET LiveGuard؛ تحلیل ابری فایلهای ناشناخته و حفاظت پیشگیرانه
آیا هر فایل ناشناختهای که آنتیویروس آن را آلوده تشخیص نمیدهد، بیخطر است؟ لزوماً خیر. ESET LiveGuard با تحلیل نمونههای مشکوک در محیط ابری ایزوله، لایهای تکمیلی برای مقابله با تهدیدات تازه ایجاد میکند. برای مشاهده آموزش مناسب خود، در ادامه «کاربران خانگی» یا «مدیران شبکه و سرور» را انتخاب کنید. هر راهنما فهرست و مطالب مستقل دارد.
کدام راهنما برای شماست؟
۱. ESET LiveGuard چیست و چگونه از رایانه خانگی حفاظت میکند؟
آنتیویروسها از مجموعهای از فناوریها، شامل موتور تشخیص بدافزار، تحلیل رفتاری، یادگیری ماشین و اطلاعات اعتبار فایلها استفاده میکنند. بااینحال ممکن است یک برنامه تازه ساختهشده یا بدافزاری که بهتازگی منتشر شده است، هنوز سابقه و اطلاعات کافی برای تصمیمگیری قطعی نداشته باشد. ESET LiveGuard بهجای اتکا صرف به سابقه تهدید، نمونههای انتخابشده را به سرورهای ESET ارسال میکند تا در یک محیط مجزا بررسی شوند.
این فناوری از Cloud Sandboxing استفاده میکند؛ یعنی نمونه مشکوک در محیط کنترلشده و جدا از رایانه کاربر اجرا و رفتار آن تحلیل میشود. در تحلیل ابری از روشهای مکمل، از جمله بررسی محتوای فایل و تحلیل رفتار آن، برای ارزیابی نمونههای ناشناخته استفاده میشود. نتیجه بررسی میتواند به تصمیم نهایی درباره پاکسازی، مسدودسازی یا اجازه ادامه کار کمک کند.
هدف LiveGuard افزایش قدرت شناسایی فایلهای ناشناخته است، نه جایگزین کردن موتور آنتیویروس، فایروال یا سایر فناوریهای امنیتی. همچنین این سرویس تضمین نمیکند که همه تهدیدات روز صفر را شناسایی کند؛ کیفیت و زمان پاسخ به نوع فایل، منبع آن، تنظیمات و امکان ارتباط با ابر بستگی دارد.
۲. LiveGuard در کدام نسخههای خانگی ESET وجود دارد؟
در محصولات خانگی ویندوزی، وجود قابلیت ESET LiveGuard به محصول و سطح اشتراک بستگی دارد. صرف نصب نسخه جدید نرمافزار، بدون حق استفاده از این قابلیت، آن را فعال نمیکند.
| محصول خانگی | وضعیت LiveGuard | نکته |
|---|---|---|
| ESET Smart Security Premium نسخه ۲۰ | در محصول واجد شرایط ارائه میشود | لایسنس و فعالسازی باید معتبر باشند. |
| ESET Security Ultimate | در محصول واجد شرایط ارائه میشود | سطح اشتراک فعال را بررسی کنید. |
| ESET Internet Security و ESET NOD32 Antivirus | فاقد قابلیت اختصاصی LiveGuard | وجود LiveGrid در این محصولات به معنای داشتن LiveGuard نیست. |
۳. فایل ناشناخته در نسخه خانگی چگونه بررسی میشود؟
- بررسی اولیه روی رایانه: فایل دانلود، کپی یا ایجاد میشود و موتورهای حفاظتی ESET ابتدا آن را بهصورت محلی ارزیابی میکنند.
- انتخاب نمونه مشکوک: اگر فایل با شرایط ارسال تعریفشده مطابقت داشته باشد و تحلیل بیشتر ضروری تشخیص داده شود، اطلاعات و درصورت لزوم خود نمونه به ابر ESET منتقل میشود.
- تحلیل در محیط جداگانه: نمونه با مجموعهای از روشهای تحلیل پیشرفته و نظارت بر رفتار در سندباکس بررسی میشود.
- بازگشت نتیجه به رایانه: نتیجه بررسی از سرویس ESET دریافت میشود و آنتیویروس وضعیت نمونه را مشخص میکند.
- واکنش حفاظتی: با توجه به نتیجه و تنظیمات محصول، دسترسی به فایل مجاز میشود یا در صورت تشخیص خطر، اقدامات حفاظتی انجام میگیرد.
مزیت این معماری آن است که محاسبات سنگین تحلیل رفتاری در ابر انجام میشود. بااینحال ارسال فایل و دریافت نتیجه نیازمند دسترسی شبکه به سرویسهای ESET است و مدت تحلیل برای همه فایلها یکسان نیست.
۴. LiveGuard چه تفاوتی با ESET LiveGrid دارد؟
ESET LiveGrid مجموعه خدمات ابری اعتبارسنجی و بازخورد است و در طیف گستردهتری از محصولات ESET وجود دارد. سیستم Reputation با استفاده از دادههای اعتبار فایل به ارزیابی سریع آن کمک میکند؛ سیستم Feedback نیز میتواند دادهها و نمونههای مشکوک را برای بررسی بیشتر ارسال کند.
ESET LiveGuard لایهای متمایز است که برای نمونههای انتخابشده تحلیل اختصاصی در سندباکس انجام میدهد. ازاینرو فعال بودن LiveGrid بهتنهایی به معنی وجود LiveGuard نیست.
| مشخصه | LiveGrid | ESET LiveGuard |
|---|---|---|
| هدف اصلی | اعتبارسنجی و جمعآوری بازخورد تهدیدات | تحلیل اختصاصی نمونههای ناشناخته و مشکوک |
| روش محوری | اطلاعات اعتبار و بازخورد ابری | اجرای ایزوله، تحلیل رفتار و موتورهای پیشرفته |
۵. چه فایلهایی در نسخه خانگی برای تحلیل فرستاده میشوند؟
همه فایلهای رایانه بهصورت دائمی در ابر اجرا نمیشوند. انتخاب نمونه به ناشناخته بودن، درجه مشکوک بودن، نوع واقعی محتوا، منبع ایجاد و تنظیمات ارسال بستگی دارد. بسته به تنظیمات نرمافزار و نحوه تشخیص، برخی از انواع زیر ممکن است واجد شرایط تحلیل باشند:
- فایلهای اجرایی: مانند برنامهها و فایلهای اجرایی ویندوز، بهویژه نمونههایی که سابقه اعتبار روشنی ندارند.
- اسکریپتها: فایلها یا محتوایی که میتوانند دستور اجرا کنند و در حملات سوءاستفاده شوند.
- آرشیوها: بعضی بستههای فشرده در چارچوب تنظیمات و منابع پشتیبانیشده.
- اسناد: بعضی فایلهای Office و PDF که محتوای فعال مانند Macro یا JavaScript دارند، با توجه به تنظیمات مربوط به ارسال اسناد.
- سایر فایلهای مشکوک: در صورتی که نوع و شرایط فایل با سیاست ارسال تطابق داشته باشد.
نوع فایل صرفاً از پسوند آن مشخص نمیشود و ارسال همه فایلها هم قطعی نیست. طبق راهنمای رسمی ESET Smart Security Premium نسخه ۲۰، اسناد و PDF دارای محتوای فعال مانند ماکرو یا JavaScript بهصورت پیشفرض برای LiveGuard ارسال نمیشوند؛ تنظیمات واقعی نصبشده و انتخابهای خود را بررسی کنید.
۶. Proactive Protection در رایانه خانگی چه میکند؟
یکی از مهمترین قابلیتهای LiveGuard، Proactive Protection است. در حالت مسدودسازی، اگر فایل تازه دریافتشده مشکوک باشد، ESET میتواند اجرای آن را موقتاً متوقف کند تا نتیجه تحلیل ابری مشخص شود. این رفتار بهویژه برای برنامههایی که از اینترنت دانلود شدهاند یا از USB اجرا میشوند اهمیت دارد.
| حالت | رفتار | پیامد امنیتی |
|---|---|---|
| Allow execution immediately | امکان اجرای فایل در زمان ادامه تحلیل وجود دارد. | تأخیر کمتر است، اما فایل مشکوک ممکن است پیش از دریافت نتیجه اجرا شود. |
| Block execution until receiving the analysis result | اجرای فایل واجد شرایط تا دریافت نتیجه یا پایان مهلت تعیینشده به تعویق میافتد. | ریسک اجرای زودهنگام کمتر است، اما کاربر احتمالاً منتظر میماند. |
چه منابعی در Proactive Protection پوشش داده میشوند؟
بر اساس راهنمای ESET، این کنترل عمدتاً برای فایلهای دریافتشده با مرورگرها و کلاینتهای ایمیل پشتیبانیشده، فایلهای استخراجشده از آرشیو توسط ابزارهای سازگار و فایلهای بازشده یا اجراشده از حافظههای قابلحمل تعریف شده است؛ بنابراین نباید فرض کرد تمام فایلها، در هر مسیر و هر روش دسترسی، دقیقاً یکسان مسدود میشوند.
در نسخه خانگی، هنگام مشاهده پیام «File blocked due to analysis» امکان آزاد کردن دستی فایل وجود دارد، اما برای فایل ناشناخته و نامطمئن انجام این کار توصیه نمیشود.
۷. فعالسازی و تنظیم ESET LiveGuard در نسخه خانگی ۲۰
این مراحل برای ESET Smart Security Premium نسخه ۲۰ و محصولات خانگی ویندوزی دارای قابلیت LiveGuard نوشته شدهاند. در ESET Internet Security و ESET NOD32 Antivirus گزینه اختصاصی LiveGuard جزو امکانات محصول نیست.
- ابتدا اعتبار لایسنس و محصول فعالشده را بررسی کنید. محصول باید سطحی داشته باشد که LiveGuard را ارائه میکند.
- برنامه را باز کرده و کلید F5 را فشار دهید تا Advanced setup نمایش داده شود.
- از بخش Protections > Cloud-based Protection وارد تنظیمات ابری شوید.
- گزینه Enable ESET LiveGuard را در صورت وجود فعال کنید و وضعیت LiveGrid را هم بررسی کنید.
- برای تنظیم واکنش به شناسایی تهدید، وارد Cloud-based Protection > ESET LiveGuard شوید و گزینههای Action after detection و Proactive protection را بررسی کنید.
- تنظیمات مربوط به ارسال نمونهها و اسناد را با توجه به ملاحظات حریم خصوصی مشخص و تغییرات را ذخیره کنید.
از مسیر Main program window > Setup > Device protection نیز امکان مشاهده یا مدیریت وضعیت برخی اجزای حفاظت وجود دارد. نام دقیق بخشها به نسخه رابط کاربری بستگی دارد.
۸. معنی اعلانهای ESET LiveGuard در نسخه خانگی
در زمان بررسی فایل، ممکن است با اعلانهای زیر مواجه شوید. بعضی از این اعلانها به معنای آلوده بودن قطعی فایل نیستند.
| اعلان انگلیسی | معنی و اقدام مناسب |
|---|---|
| File blocked due to analysis | فایل تا پایان بررسی یا پایان مهلت انتظار مسدود شده است. برای فایل نامطمئن از گزینه آزادسازی دستی استفاده نکنید. |
| File unblocked | فایل از وضعیت مسدود خارج شده، اما ممکن است تحلیل ابری همچنان ادامه داشته باشد. |
| File still in analysis | تحلیل به زمان بیشتری نیاز دارد. این پیام بهتنهایی نشانه بدافزار نیست. |
| Threat removed | تحلیل، تهدید را تشخیص داده و محصول اقدام حفاظتی انجام داده است. |
| File safe to use | فایل طبق نتیجه دریافتشده از تحلیل، امن تشخیص داده شده است. |
اگر پیامی مبنی بر عملکرد نادرست LiveGuard مشاهده میکنید، از Main program window > Overview جزئیات اعلان و راهنمای رفع مشکل را بررسی کنید.
۹. مثال کاربردی: دانلود یک برنامه ناشناخته
فرض کنید فایلی اجرایی را از اینترنت دریافت کردهاید و ESET در حال تحلیل آن است. تا زمان دریافت نتیجه، فایل را اجرا نکنید. حتی اگر اعلان File safe to use دریافت شد، بهتر است اعتبار وبسایت منتشرکننده را نیز بررسی کنید؛ هیچ فناوری تشخیص بدافزار، امنیت همه فایلها را تضمین نمیکند.
۱۰. پرسشهای متداول کاربران خانگی درباره LiveGuard
آیا ESET LiveGuard همان ESET LiveGrid است؟
خیر. LiveGrid عمدتاً با اعتبار فایل و بازخورد نمونههای مشکوک سروکار دارد؛ LiveGuard برای نمونههای منتخب، تحلیل اختصاصی و ایزوله ابری انجام میدهد.
آیا ESET Internet Security نسخه ۲۰ از LiveGuard پشتیبانی میکند؟
بر اساس جدول رسمی امکانات محصولات خانگی ESET، خیر. این قابلیت برای ESET Smart Security Premium و ESET Security Ultimate ارائه شده است. LiveGrid در Internet Security را نباید با LiveGuard یکسان دانست.
آیا تمام فایلهای ناشناخته به ابر ارسال میشوند؟
خیر. نوع واقعی فایل، سابقه آن، مشکوک بودن، منبع ایجاد و تنظیمات ارسال نمونه روی این انتخاب مؤثرند.
آیا Proactive Protection فایل را تا ابد مسدود نگه میدارد؟
خیر. در حالت مسدودسازی، فایل واجد شرایط تا دریافت نتیجه یا پایان حداکثر زمان انتظار نگه داشته میشود. اگر زمان تعیینشده تمام شود ممکن است آزاد شود و تحلیل در پسزمینه ادامه پیدا کند.
آیا LiveGuard برای شناسایی باجافزارهای جدید کاربرد دارد؟
بله، یکی از کاربردهای مهم آن کمک به تشخیص فایلهای جدید و باجافزارهای ناشناخته با تحلیل ابری است. بااینحال هیچ فناوری بهتنهایی پوشش صددرصدی در برابر همه باجافزارها تضمین نمیکند.
آیا برای فعالسازی LiveGuard در رایانه خانگی باید کنسول مدیریتی نصب کنم؟
خیر. در محصول خانگی واجد شرایط، LiveGuard از داخل همان نرمافزار و با مجوز معتبر قابل استفاده و تنظیم است.
اگر ESET اعلام کند فایل هنوز در حال تحلیل است، چه کار کنم؟
برای فایل ناشناخته و غیرضروری، منتظر نتیجه بمانید. در بعضی شرایط با پایان زمان انتظار، فایل آزاد میشود، در حالی که تحلیل ابری ادامه دارد.
جمعبندی ویژه کاربران خانگی
ESET LiveGuard در نسخههای خانگی واجد شرایط، فایلهای ناشناخته منتخب را برای تحلیل ابری ارسال میکند. برای استفاده مؤثر، مجوز معتبر، فعال بودن LiveGrid، وضعیت Proactive Protection، اعلانهای تحلیل و تنظیمات حریم خصوصی را بررسی کنید. نسخه ۲۰ رابط تنظیمات را در Protections > Cloud-based Protection ارائه میکند.
منابع رسمی آموزش کاربران خانگی
۱. ESET LiveGuard Advanced چیست و چه کاربردی در شبکه دارد؟
آنتیویروسها از مجموعهای از فناوریها، شامل موتور تشخیص بدافزار، تحلیل رفتاری، یادگیری ماشین و اطلاعات اعتبار فایلها استفاده میکنند. بااینحال ممکن است یک برنامه تازه ساختهشده یا بدافزاری که بهتازگی منتشر شده است، هنوز سابقه و اطلاعات کافی برای تصمیمگیری قطعی نداشته باشد. ESET LiveGuard بهجای اتکا صرف به سابقه تهدید، نمونههای انتخابشده را به سرورهای ESET ارسال میکند تا در یک محیط مجزا بررسی شوند.
این فناوری از Cloud Sandboxing استفاده میکند؛ یعنی نمونه مشکوک در محیط کنترلشده و جدا از رایانه کاربر اجرا و رفتار آن تحلیل میشود. ESET در نسخه سازمانی LiveGuard Advanced از تحلیل چندلایه، بررسی استاتیک و دینامیک و مدلهای یادگیری ماشین استفاده میکند. نتیجه بررسی میتواند به تصمیم نهایی درباره پاکسازی، مسدودسازی یا اجازه ادامه کار کمک کند.
هدف LiveGuard افزایش قدرت شناسایی فایلهای ناشناخته است، نه جایگزین کردن موتور آنتیویروس، فایروال یا سایر فناوریهای امنیتی. همچنین این سرویس تضمین نمیکند که همه تهدیدات روز صفر را شناسایی کند؛ کیفیت و زمان پاسخ به نوع فایل، منبع آن، تنظیمات و امکان ارتباط با ابر بستگی دارد.
۲. محصولات سازگار و تفاوت نقش Endpoint، Server و On-Prem
در محیطهای کاری، ESET LiveGuard Advanced به اشتراک واجد شرایط و نصب نرمافزار امنیتی سازگار نیاز دارد. ESET PROTECT On-Prem فقط مدیریت و دریافت گزارش را انجام میدهد و خودش موتور تحلیل فایل نیست.
| محصول | قابلیت | شرط اصلی استفاده | نوع مدیریت |
|---|---|---|---|
| ESET Endpoint Security | LiveGuard Advanced | نرمافزار سازگار و اشتراک LiveGuard Advanced یا پلن شامل آن | محلی یا از طریق Policy در On-Prem |
| ESET Server Security | LiveGuard Advanced | نرمافزار سازگار و اشتراک معتبر مربوط | محلی یا از طریق Policy در On-Prem |
| ESET PROTECT On-Prem | کنسول مدیریت LiveGuard Advanced | اشتراک هماهنگشده و Endpoint یا Server Security فعال | فعالسازی، Policy، دریافت وضعیت و گزارش |
وجود نسخه سازگار Endpoint Security یا Server Security کافی نیست؛ اشتراک مناسب و فعال شدن قابلیت روی محصول نیز ضروری است. نوع مدیریت میتواند محلی یا با Policy در ESET PROTECT On-Prem باشد.
۳. فرآیند بررسی فایل مشکوک در LiveGuard Advanced
- بررسی اولیه روی رایانه: فایل دانلود، کپی یا ایجاد میشود و موتورهای حفاظتی ESET ابتدا آن را بهصورت محلی ارزیابی میکنند.
- انتخاب نمونه مشکوک: اگر فایل با شرایط ارسال تعریفشده مطابقت داشته باشد و تحلیل بیشتر ضروری تشخیص داده شود، اطلاعات و درصورت لزوم خود نمونه به ابر ESET منتقل میشود.
- تحلیل در محیط جداگانه: نمونه با مجموعهای از روشهای تحلیل پیشرفته و نظارت بر رفتار در سندباکس بررسی میشود.
- بازگشت نتیجه: نتیجه تحلیل در سرویس ESET ثبت میشود و در نسخه سازمانی به Endpoint Security یا Server Security و کنسول مدیریت مربوط منتقل میگردد.
- اعمال سیاست حفاظتی: محصول طبق سطح حساسیت و Action تنظیمشده تصمیم میگیرد. اگر فایل خطرناک باشد، ممکن است اجرای آن متوقف و فایل پاکسازی یا قرنطینه شود.
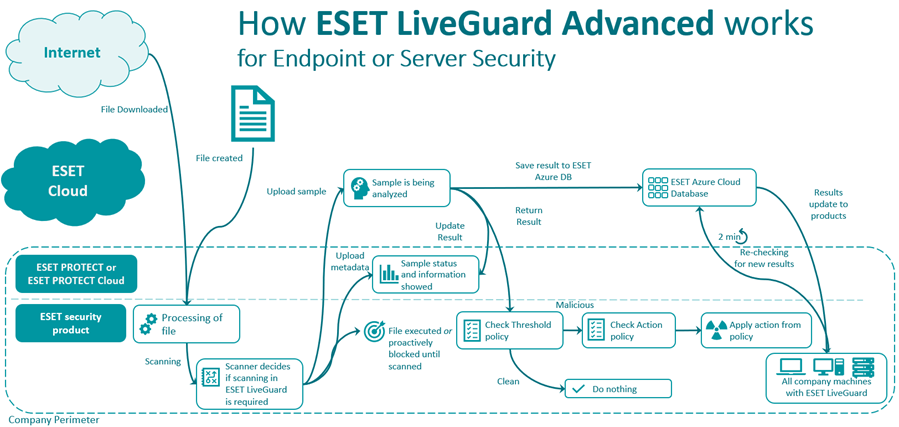
مزیت این معماری آن است که محاسبات سنگین تحلیل رفتاری در ابر انجام میشود. بااینحال ارسال فایل و دریافت نتیجه نیازمند دسترسی شبکه به سرویسهای ESET است و مدت تحلیل برای همه فایلها یکسان نیست.
۴. تفاوت LiveGuard Advanced با ESET LiveGrid
ESET LiveGrid مجموعه خدمات ابری اعتبارسنجی و بازخورد است و در طیف گستردهتری از محصولات ESET وجود دارد. سیستم Reputation با استفاده از دادههای اعتبار فایل به ارزیابی سریع آن کمک میکند؛ سیستم Feedback نیز میتواند دادهها و نمونههای مشکوک را برای بررسی بیشتر ارسال کند.
ESET LiveGuard Advanced لایهای متمایز است که برای نمونههای انتخابشده تحلیل اختصاصی در سندباکس انجام میدهد. ازاینرو فعال بودن LiveGrid بهتنهایی به معنی وجود LiveGuard یا LiveGuard Advanced نیست.
| مشخصه | LiveGrid | ESET LiveGuard Advanced |
|---|---|---|
| هدف اصلی | اعتبارسنجی و جمعآوری بازخورد تهدیدات | تحلیل اختصاصی نمونههای ناشناخته و مشکوک |
| روش محوری | اطلاعات اعتبار و بازخورد ابری | اجرای ایزوله، تحلیل رفتار و موتورهای پیشرفته |
| نیاز به اشتراک مستقل سازمانی | بهصورت معمول خیر | برای LiveGuard Advanced بله، یا در قالب پلن واجد شرایط |
| گزارش رفتاری در کنسول On-Prem | مانند گزارش Advanced در دسترس نیست | در نمونههای پردازششده و مجاز قابل مشاهده است |
۵. فایلهای قابل ارسال، ارسال اسناد و حریم خصوصی سازمان
همه فایلهای رایانه بهصورت دائمی در ابر اجرا نمیشوند. انتخاب نمونه به ناشناخته بودن، درجه مشکوک بودن، نوع واقعی محتوا، منبع ایجاد و تنظیمات ارسال بستگی دارد. با توجه به Policy ممکن است انواع زیر واجد شرایط تحلیل باشند:
- فایلهای اجرایی: مانند برنامهها و فایلهای اجرایی ویندوز، بهویژه نمونههایی که سابقه اعتبار روشنی ندارند.
- اسکریپتها: فایلها یا محتوایی که میتوانند دستور اجرا کنند و در حملات سوءاستفاده شوند.
- آرشیوها: بعضی بستههای فشرده در چارچوب تنظیمات و منابع پشتیبانیشده.
- اسناد: بعضی فایلهای Office و PDF که محتوای فعال مانند Macro یا JavaScript دارند، با توجه به تنظیمات مربوط به ارسال اسناد.
- سایر فایلهای مشکوک: در صورتی که نوع و شرایط فایل با سیاست ارسال تطابق داشته باشد.
نوع فایل صرفاً از روی پسوند آن تعیین نمیشود؛ یک فایل با نام دلخواه هم میتواند در بررسی واقعی محتوا، فایل اجرایی تشخیص داده شود. تنظیم پیشفرض ارسال اسناد بین محصولات و نسخهها یکسان نیست؛ بهویژه در Endpoint ویندوز نسخه ۱۰.۱ و جدیدتر، گزینه ارسال اسناد بهصورت پیشفرض فعال شده است. بنابراین تنظیمات واقعی نسخه نصبشده را ملاک قرار دهید.
۶. Proactive Protection و حداکثر زمان انتظار در شبکه
یکی از مهمترین قابلیتهای LiveGuard، Proactive Protection است. در حالت مسدودسازی، اگر فایل تازه دریافتشده مشکوک باشد، ESET میتواند اجرای آن را موقتاً متوقف کند تا نتیجه تحلیل ابری مشخص شود. این رفتار بهویژه برای برنامههایی که از اینترنت دانلود شدهاند یا از USB اجرا میشوند اهمیت دارد.
| حالت | رفتار | پیامد امنیتی |
|---|---|---|
| Allow execution immediately | امکان اجرای فایل در زمان ادامه تحلیل وجود دارد. | تأخیر کمتر است، اما فایل مشکوک ممکن است پیش از دریافت نتیجه اجرا شود. |
| Block execution until receiving the analysis result | اجرای فایل واجد شرایط تا دریافت نتیجه یا پایان مهلت تعیینشده به تعویق میافتد. | ریسک اجرای زودهنگام کمتر است، اما کاربر احتمالاً منتظر میماند. |
چه منابعی در Proactive Protection پوشش داده میشوند؟
بر اساس راهنمای ESET، این کنترل عمدتاً برای فایلهای دریافتشده با مرورگرها و کلاینتهای ایمیل پشتیبانیشده، فایلهای استخراجشده از آرشیو توسط ابزارهای سازگار و فایلهای بازشده یا اجراشده از حافظههای قابلحمل تعریف شده است؛ بنابراین نباید فرض کرد تمام فایلها، در هر مسیر و هر روش دسترسی، دقیقاً یکسان مسدود میشوند.
۷. پیشنیازهای LiveGuard Advanced در Endpoint و Server Security
برای فعال کردن LiveGuard Advanced روی Endpoint Security و Server Security صرف نصب نرمافزار یا داشتن کنسول کافی نیست. موارد زیر باید بررسی شوند:
- نصب نسخه پشتیبانیشده ESET Endpoint Security یا ESET Server Security و فعال بودن خود محصول.
- اشتراک معتبر ESET LiveGuard Advanced یا سطح اشتراکی که این ماژول را شامل میشود.
- وارد کردن اشتراک در ESET PROTECT Hub یا ESET Business Account و همگامسازی آن با ESET PROTECT On-Prem.
- نصب و ارتباط صحیح ESET Management Agent با نسخه سازگار سرور مدیریتی.
- دسترسی کلاینت و سرور به سرویسهای ابری موردنیاز ESET از طریق شبکه و درصورت استفاده، تنظیم صحیح Proxy.
- اعمال و فعال بودن Policy مربوط به ESET LiveGuard روی رایانههای هدف.
همچنین On-Prem بودن کنسول به معنای آفلاین بودن LiveGuard Advanced نیست. مدیریت تجهیزات در شبکه خودتان انجام میشود، ولی ارسال نمونه و تحلیل سندباکس بر بستر اینترنت و سرویسهای ESET است؛ فعالسازی آفلاین این قابلیت پشتیبانی نمیشود.
۸. فعالسازی در ESET PROTECT On-Prem
پس از آماده شدن اشتراک، Agent و محصولات امنیتی، روش ساده زیر برای یک یا چند رایانه کاربرد دارد:
- وارد ESET PROTECT On-Prem Web Console شوید.
- منوی Computers را باز کنید و رایانهها یا سرورهای هدف را انتخاب کنید.
- روی دکمه Computer کلیک کنید و از Platform modules > Enable ESET LiveGuard استفاده کنید.
- در پنجره بازشده سطح حفاظت Optimal protection یا Basic protection را انتخاب کنید. اشتراک انتخابی را بررسی کنید.
- برای ادامه روی Enable ESET LiveGuard کلیک کنید.
- منتظر بمانید تا تسک فعالسازی و Policy در اتصال بعدی Agent به تجهیزات برسند. سپس فعال شدن ماژول را روی دستگاه و در کنسول بررسی کنید.


تفاوت Optimal و Basic در پنجره فعالسازی
Optimal protection حالت پیشنهادی ESET است و پوشش گستردهتری برای نمونههای پرریسک، از جمله اسناد مستعد سوءاستفاده، فراهم میکند. Basic protection تعداد و دامنه فایلهای بررسیشده را محدود میکند. انتخاب حالت مناسب باید با سیاست امنیت اطلاعات سازمان، نوع فایلها و میزان ریسک انجام شود.
برای تعداد زیاد رایانه میتوانید از انتخاب گروهی یا اعمال تنظیمات به گروههای مناسب استفاده کنید. هنگام اعمال سیاست گروهی، از این موضوع مطمئن شوید که رایانههای خارج از محدوده موردنظر بهطور ناخواسته شامل ارسال نمونه نمیشوند.
۹. ساخت Policy اختصاصی Endpoint Security و Server Security
با Policy میتوانید تنظیمات LiveGuard Advanced را برای چند رایانه یا سرور بهصورت یکسان اعمال کنید. بعد از فعالسازی اشتراک، تنظیم جداگانه Policy اهمیت دارد؛ زیرا فعال بودن لایسنس بهتنهایی تضمین نمیکند همه گزینههای حفاظتی با سطح دلخواه شما تنظیم شده باشند.
- در کنسول On-Prem وارد Policies شوید و یک Policy جدید بسازید یا Policy موجود را ویرایش کنید.
- در قسمت Settings، متناسب با مقصد، محصول ESET Endpoint for Windows یا ESET Server/File Security for Microsoft Windows Server را انتخاب کنید.
- به قسمت Protections > Cloud-based protection بروید. در نسخههای مختلف محل یا نام دقیق زیرشاخه ممکن است تفاوت داشته باشد.
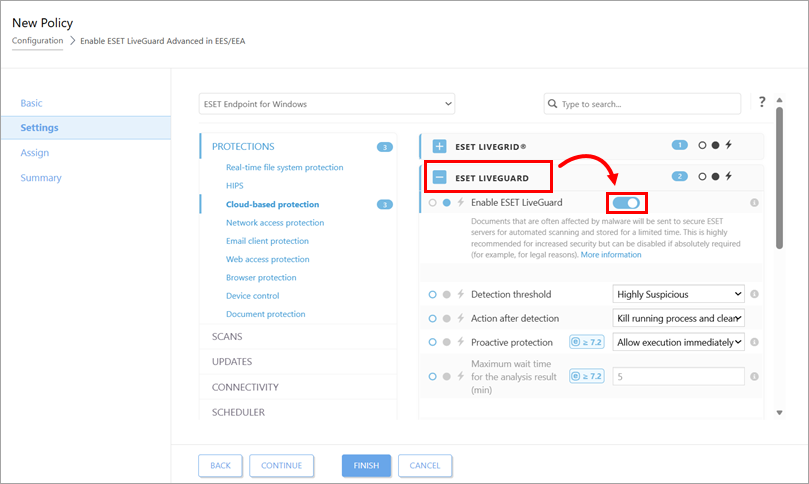
- گزینههای Enable ESET LiveGrid reputation system، Enable ESET LiveGrid feedback system و Enable ESET LiveGuard را مطابق راهنمای ESET بررسی و فعال کنید.
- Detection threshold، Action after detection، Proactive protection و Maximum wait time را تنظیم کنید.
- تنظیمات ارسال نمونهها، اسناد، اندازه فایل و زمان حذف نمونه را مطابق نیاز سازمان تعیین کنید.
- Policy را به کامپیوترها یا گروه هدف Assign کنید، ذخیره کنید و دریافت تنظیمات روی دستگاههای مقصد را بررسی کنید.

آیا تنظیمات Endpoint Security و Server Security یکساناند؟
مبنای سرویس یکسان است، اما برخی گزینهها، قابلیتها و نام مسیرها ممکن است بسته به نسخه محصول و سیستمعامل تفاوت داشته باشند. در رایانه کاربران معمولاً حفاظت پیشگیرانه هنگام دانلود و اجرای فایل اهمیت بیشتری دارد؛ در سرور باید تأثیر بر سرویسها، نصب بهروزرسانیها، پردازشهای حساس و رفتار برنامههای سازمانی نیز ارزیابی شود. توصیه میشود Policy سرورها را از Policy رایانههای کاربری جدا نگه دارید و ابتدا روی یک سرور آزمایشی اعتبارسنجی کنید.
۱۰. تنظیم آستانه تشخیص، واکنش و نگهداری نمونه
| تنظیم | کاربرد | ملاحظه عملی |
|---|---|---|
| Enable ESET LiveGuard | فعال کردن ماژول ارسال و تحلیل نمونه در محصول واجد شرایط | به لایسنس سازگار وابسته است |
| Detection threshold | حداقل سطح نتیجهای که واکنش حفاظتی را فعال میکند | سطوح نتیجه شامل Clean، Suspicious، Highly Suspicious و Malicious هستند |
| Action after detection | تعیین اقدام نرمافزار در صورت رسیدن نتیجه به آستانه انتخابی | مانند توقف فرایند و پاکسازی یا پاکسازی هنگام دسترسی بعدی، بسته به محصول |
| Proactive protection | امکان اجرای فوری یا مسدود ماندن موقت فایل مشکوک هنگام تحلیل | حالت Block امنیت بیشتر و وقفه احتمالی دارد |
| Maximum wait time | حداکثر مدت انتظار قبل از آزاد شدن فایل | پایان زمان ممکن است پیش از دریافت نتیجه رخ دهد |
| Submit documents | کنترل ارسال اسناد دارای محتوای فعال و سایر اسناد مشمول سیاست | مسئله محرمانگی و تغییر پیشفرض بین نسخهها مهم است |
| Maximum size of samples | تعیین سقف حجم نمونه ارسالی | مقدار مناسب را با محدودیتهای محصول و حجم فایلهای سازمان تنظیم کنید |
| Sample exclusions | مستثنی کردن دستههایی از فایل از ارسال | استثناها را فقط با دلیل مشخص و دامنه محدود اعمال کنید |
| Delete documents from ESET's servers | مشخص کردن نحوه یا زمان حذف اسناد ارسالشده | بر اساس گزینههای نسخه نصبشده و سیاست نگهداری سازمان تعیین شود |
چه تفاوتی میان چهار نتیجه تحلیل وجود دارد؟
Clean یعنی در تحلیل ارائهشده تهدیدی برای نمونه گزارش نشده است. Suspicious و Highly Suspicious درجات مختلف مشکوک بودن را نشان میدهند و Malicious نشاندهنده تشخیص مخرب بودن است. انتخاب Detection threshold مشخص میکند از کدام درجه به بالا Action تعریفشده اجرا شود. مقدار پایینتر میتواند حساسیت را افزایش دهد، اما لازم است پیامدهای آن بر خطاهای احتمالی و عملیات عادی سازمان بررسی شود.
انتخاب تنظیمات پیشفرض مناسب به میزان ریسک، سرعت پاسخ موردنیاز و حساسیت سرویس بستگی دارد؛ نباید تنها با این فرض که حداکثر سختگیری همیشه بهترین گزینه است، روی سرورهای عملیاتی سیاست مسدودکننده گسترده اعمال کرد.
۱۱. مشاهده فایلهای ارسالی و نتایج تحلیل
در ESET Endpoint Security
برای مشاهده نمونههای ارسالشده، برنامه را باز کنید و از Tools > Log files > Sent files استفاده کنید. پس از دریافت نتیجه، رویدادهای مرتبط ممکن است در گزارش تشخیصها نیز ثبت شوند.
در ESET Server Security
از قسمت Log files و نمای Sent files وضعیت فایلهای ارسالشده را بررسی کنید. در صورت نیاز به تحلیل بیشتر یک فایل مشکوک، محصولات واجد شرایط امکان ارسال دستی نمونه را هم ارائه میکنند؛ نام گزینه در نسخههای مختلف متفاوت است.
در ESET PROTECT On-Prem
در بخش Submitted Files کنسول، نمونههایی که به ESET ارسال شدهاند و اطلاعاتی مانند زمان ارسال، وضعیت و جزئیات فایل قابل مشاهده هستند. این فهرست ممکن است رویدادهای LiveGrid را نیز نشان دهد؛ پس وجود یک ردیف در Submitted Files بهتنهایی اثبات نمیکند LiveGuard Advanced فعال شده است. برای دیدن جزئیات، فایل را انتخاب و Show Details را بررسی کنید.

گزارشهای مدیریتی نیز امکان بررسی تعداد فایلهای ارسالی و شناسایی دستگاههای پرترافیک را فراهم میکنند. این اطلاعات برای پیدا کردن برنامهای که دائماً فایلهای موقت جدید میسازد و بار غیرضروری ایجاد میکند مفید است.
آیا میتوان فایل را دستی برای LiveGuard فرستاد؟
بله؛ در نسخههای Endpoint Security و Server Security واجد شرایط میتوان از قابلیت ارسال دستی نمونه برای تحلیل استفاده کرد. برای این کار از مستندات اختصاصی همان محصول پیروی کنید. قابلیت ارسال از خود کنسول On-Prem شرایط و محدودیتهای خاص خود را دارد و نباید آن را معادل انتخاب دلخواه هر فایل موجود روی رایانه از داخل کنسول دانست.
۱۲. تست عملکرد LiveGuard Advanced با فایل رسمی ESET
برای بررسی عملکرد واقعی سرویس سازمانی، ESET یک روش آزمایش رسمی و یک بسته تست اختصاصی ارائه کرده است. این آزمایش را فقط در ماشین آزمایشی یا محیط کنترلشده اجرا کنید، نه روی سرور عملیاتی.
- فعال بودن اشتراک LiveGuard Advanced، اعمال Policy و برقراری ارتباط دستگاه آزمایشی با سرورهای ESET را تأیید کنید.
- مطابق دستورالعمل رسمی ESET، یک پوشه آزمایشی بسازید و درصورت نیاز فقط همان پوشه را موقتاً در Performance exclusions قرار دهید.
- فایل تست ویندوز را از لینک رسمی دانلود ESET دریافت و با راهنمای رسمی استخراج کنید. رمز آرشیو طبق راهنمای ESET عبارت infected است.
- برای جدید شدن هش نمونه، با PowerShell در همان پوشه آزمایشی دستور زیر را اجرا کنید. این مرحله از راهنمای ESET اقتباس شده است:
Add-Content .\EdtdTestFile.exe $(date)
- فایل آمادهشده را کپی کنید، نه انتقال، به یک پوشه غیرمستثنا که حفاظت ESET روی آن فعال است.
- وضعیت ارسال را در Sent files روی Endpoint/Server و در Submitted Files کنسول On-Prem بررسی کنید. سپس نتیجه شناسایی را در گزارش Detections مشاهده کنید.
- پس از اتمام، فایلهای آزمایشی و بهویژه استثنای موقت پوشه تست را حذف کنید و تنظیمات اولیه را بازگردانید.
مشاهده پیام «Sent to LiveGrid» یا نبود نتیجه LiveGuard Advanced نیاز به بررسی لایسنس، Policy، وضعیت ارتباط و نحوه اضافه کردن اشتراک دارد؛ صرف ارسال یک فایل به ابر به معنی موفقیت تمام مراحل آزمون نیست.
۱۳. عیبیابی مشکلات رایج در شبکه و سرور
| نشانه | علتهای محتمل | چه چیزی را بررسی کنیم؟ |
|---|---|---|
| گزینه LiveGuard دیده نمیشود یا فعال نمیشود | محصول یا نسخه ناسازگار، اشتراک نامناسب یا ماژول فعالنشده | محصول نصبشده، اشتراک و لیست محصولات سازگار ESET |
| Policy فعال است اما فایل تحلیل نمیشود | اشتراک روی محصول فعال نیست یا تنظیمات ارسال مناسب نیست | Activation، اعمال Policy و مجاز بودن ارسال نمونه |
| فقط وضعیت Sent to LiveGrid دیده میشود | فایل قبلاً شناخته شده یا اشتراک به روش صحیح همگامسازی نشده است | وضعیت اشتراک در حساب تجاری و نتیجه تست رسمی |
| فایل در رایانه ارسال شده ولی در کنسول دیده نمیشود | Agent هنوز به On-Prem متصل نشده یا مجوز نمایش کافی نیست | آخرین Replication، دسترسی کاربر و قسمت Submitted Files |
| پیام عدم دسترسی LiveGuard Advanced | مشکل DNS، Proxy، فایروال، گواهی یا اتصال به سرورهای ESET | دسترسی شبکه به سرویسهای ESET و گزارشهای ارتباطی |
| فایل زودتر از پایان تحلیل اجرا میشود | حالت Allow انتخاب شده یا حداکثر زمان انتظار پایان یافته است | Proactive protection و Maximum wait time |
| نتایج تحلیل در کنسول بهروزرسانی نمیشوند | اختلال دریافت نتیجه یا اتصال سرور On-Prem | گزارشهای سرور، وضعیت سرویس و راهنمای رسمی عیبیابی |
اگر شبکه سازمان از Proxy استفاده میکند، صرف باز بودن دسترسی وب عمومی برای عملکرد سرویس کافی نیست. سرورهای اختصاصی موردنیاز، DNS، اعتبار گواهیها و نحوه عبور HTTPS باید با الزامات رسمی ESET تطبیق داده شوند. همچنین آدرس سرورهای موردنیاز ممکن است با گذشت زمان تغییر کنند؛ به فهرست قدیمی IP اکتفا نکنید.
در مشکلات جدی On-Prem، از اصلاح مستقیم دیتابیس یا تغییرات غیرقابلبازگشت بهعنوان اولین اقدام استفاده نکنید. ابتدا وضعیت اشتراک، Agent، Policy، دسترسی شبکه و لاگها را بررسی کنید و درصورت لزوم با پشتیبانی هماهنگ شوید.
۱۴. سناریوهای پیشنهادی برای شبکه و سرور
در Endpoint Security، ابتدا لایسنس و Policy را روی گروه آزمایشی اعمال کنید. سپس Proactive Protection، ارسال اسناد و مدت انتظار را بر اساس سطح ریسک و کارایی انتخاب کنید.
LiveGuard Advanced را در Server Security با Policy مستقل و آزمایش کنترلشده فعال کنید. ایجاد تأخیر در اجرای فایلها و احتمال تشخیص اشتباه باید پیش از استقرار گسترده بررسی شود.
از کنسول برای تخصیص اشتراک، اعمال Policy، بررسی Submitted Files و گزارشگیری بهره ببرید. اتصال Agent به سرور مدیریتی را با دسترسی خود محصول به ابر ESET اشتباه نگیرید.
۱۵. سؤالات متداول مدیران شبکه و سرور
آیا ESET LiveGuard همان ESET LiveGrid است؟
خیر. LiveGrid عمدتاً با اعتبار فایل و بازخورد نمونههای مشکوک سروکار دارد؛ LiveGuard برای نمونههای منتخب، تحلیل اختصاصی و ایزوله ابری انجام میدهد.
آیا برای Endpoint Security و Server Security باید لایسنس جدا خرید؟
LiveGuard Advanced به اشتراک واجد شرایط نیاز دارد؛ این حق استفاده ممکن است بهصورت ماژول یا در قالب پلن امنیتی شامل آن ارائه شود. داشتن لایسنس معمولی محصول بهتنهایی کافی نیست.
آیا ESET PROTECT On-Prem میتواند خودش فایلها را تحلیل کند؟
خیر. On-Prem کنسول مدیریت، استقرار تنظیمات و نمایش نتایج است. نمونهها برای تحلیل LiveGuard Advanced به محیط ابری ESET ارسال میشوند.
آیا تمام فایلهای ناشناخته به ابر ارسال میشوند؟
خیر. ارسال خودکار با توجه به نوع واقعی فایل، وضعیت مشکوک بودن، منبع ایجاد، شرایط تشخیص و Policy انجام میشود. تنظیمات استثنا، سقف حجم و ارسال اسناد نیز مؤثر هستند.
آیا Proactive Protection فایل را تا ابد مسدود نگه میدارد؟
خیر. در حالت مسدودسازی، فایل واجد شرایط تا دریافت نتیجه یا پایان حداکثر زمان انتظار نگه داشته میشود. اگر زمان تعیینشده تمام شود ممکن است آزاد شود و تحلیل در پسزمینه ادامه پیدا کند.
آیا LiveGuard برای شناسایی باجافزارهای جدید کاربرد دارد؟
بله، یکی از کاربردهای مهم آن کمک به تشخیص فایلهای جدید و باجافزارهای ناشناخته با تحلیل ابری است. بااینحال هیچ فناوری بهتنهایی پوشش صددرصدی در برابر همه باجافزارها تضمین نمیکند.
از کجا بفهمم LiveGuard Advanced فعال و سالم است؟
اشتراک و وضعیت ماژول را بررسی کنید، از اعمال Policy مطمئن شوید و سپس با روش رسمی ESET در محیط آزمایشی، ارسال فایل و دریافت نتیجه را در Sent files و Submitted Files کنترل کنید.
آیا میتوان ارسال اسناد محرمانه را محدود کرد؟
بله. بسته به محصول و نسخه، تنظیمات ارسال نمونهها و اسناد، استثناها و دوره نگهداری وجود دارند. این موارد باید بر اساس سیاست محرمانگی سازمان تعیین شوند.
جمعبندی ویژه Endpoint و Server Security
برای استفاده از LiveGuard Advanced در شبکه، صرف نصب Endpoint Security، Server Security یا داشتن ESET PROTECT On-Prem کافی نیست. اشتراک فعال، محصول سازگار، تنظیم Policy مناسب، ارتباط با سرویس ابری ESET و ارزیابی صحیح نتایج ضروری است. سیاستها را ابتدا روی گروه آزمایشی اعمال کنید و سپس با درنظرگرفتن حساسیت سرورها و محرمانگی اسناد گسترش دهید.
منابع رسمی LiveGuard Advanced و مدیریت شبکه
این مقاله با استفاده از اسناد فنی رسمی ESET تدوین شده است. نام گزینهها ممکن است با بهروزرسانی محصولات تغییر کند.
- صفحه رسمی ESET LiveGuard Advanced
- معرفی فناوری و فرآیند تحلیل
- الزامات و سازگاری محصولات و اشتراک
- آموزش فعالسازی در ESET PROTECT On-Prem
- تنظیم Policy در Endpoint و Server Security
- Proactive Protection و زمان انتظار
- مشاهده فایلهای ارسالشده
- تست رسمی عملکرد LiveGuard Advanced
- عیبیابی LiveGuard Advanced